产品与方案

专注网络安全与数据安全,为客户提供全方位的安全防护方案

WEB动态应用管理平台

WEB动态应用管理平台

WEB 动态安全管理平台采用主动防御 + 语义分析 + 传统规则的一体化智慧防护模型,结合人工智能算法、幻像防护、数据动态脱敏、应用访问控制、安全代理等新型防护技术,构建常态化纵深防御体系,实现高性能、高准确率、高度自动化的动态安全管理。

适配 WEB 业务系统、API、APP、小程序和公众号等多种应用场景,全面提高 WEB 应用防护能力,为各类政企客户提供一体化、智能化的 Web 应用安全防护解决方案。

应用场景

业务管控

资产识别管控 / 应用访问控制

证书托管 / IPv4 与 IPv6 双栈支持

账号安全

防暴力破解 / 防撞库

弱口令检测 / 批量注册识别

安全防护

防 CC 攻击 / 防自动化攻击

API 防护 / 0day 漏洞防护

安全发布

幻象技术 -- 一键断网

数据动态脱敏 / 安全代理

主要功能

  • 应用安全防护

    应用层 WEB 防护,采用主动防御 + 语义分析 + 传统规则,实现对 SQL 注入、越权访问、跨站攻击、网页后门等攻击行为的防护。

  • 网页防篡改

    具有网站访客、一键断网、首页锁定、访问控制、登录保护、应用防护等多重安全防护功能,可有效对 WEB 业务系统资产进行一站式应用安全发布和重保时期安全保障。

  • 弱口令检测

    实时监测发现应用系统所有用户的弱口令信息,实现告警、阻断,满足重保弱口令专项检测要求。

  • 防自动化攻击

    采用人工智能算法对扫描及探测的特征和行为进行分析,实现自动拦截,避免黑客发现可利用的系统弱点。

  • 数据动态脱敏

    采用动态脱敏技术对身份证、手机号、银行卡号等个人敏感信息进行业务数据脱敏,防止敏感信息泄露。

  • 安全代理

    通过配置安全策略,帮助应用系统实现双因子登录、防暴力破解、传输加密等安全防护功能,满足合规和重保防护需求。

技术优势

  • 结合大量样本的特征工程,对语言进行精细化提升,采用人工智能算法检测机制,实现高性能、高准确率、高度自动化的动态安全管理。
  • 采用主动防御的理念,结合动态防御手段实现 WEB 应用动态防护,支持多种场景防御,包括恶意机器行为防御,应用层 DDoS/CC 攻击防御等,为 Web 应用提供全方位的解决方案。
  • 支持反向代理、透明网桥、策略路由等高度灵活的部署方式,并可同时多种混合模式部署。
  • 基于多样化、精细化、场景化的访问控制策略,实现应用层业务收口。

支持的协议

支持 HTTP 0.9/1.0/1.1
支持 HTTPS TLS 1.0/TLS 1.1/TLS 1.2/TLS1.3
支持国密SSL SM2/SM3/SM4 加解密
支持基于 HTML 4/HTML4.01 的网页应用
支持基于 HTML5 的网页及移动端浏览器应用
支持 JavaScript 引擎兼容 ECMAScript 5/6/7/8/9+ 的浏览器
支持 websocket
支持 ws 和 wss 协议
支持 IPv6

性能参数

网络吞吐量≥80Gbps
HTTP流量处理能力≥16Gbps
并发会话数≥500万
每秒新建http请求数≥200000个/秒
一站式移动安全终端

一站式移动安全终端

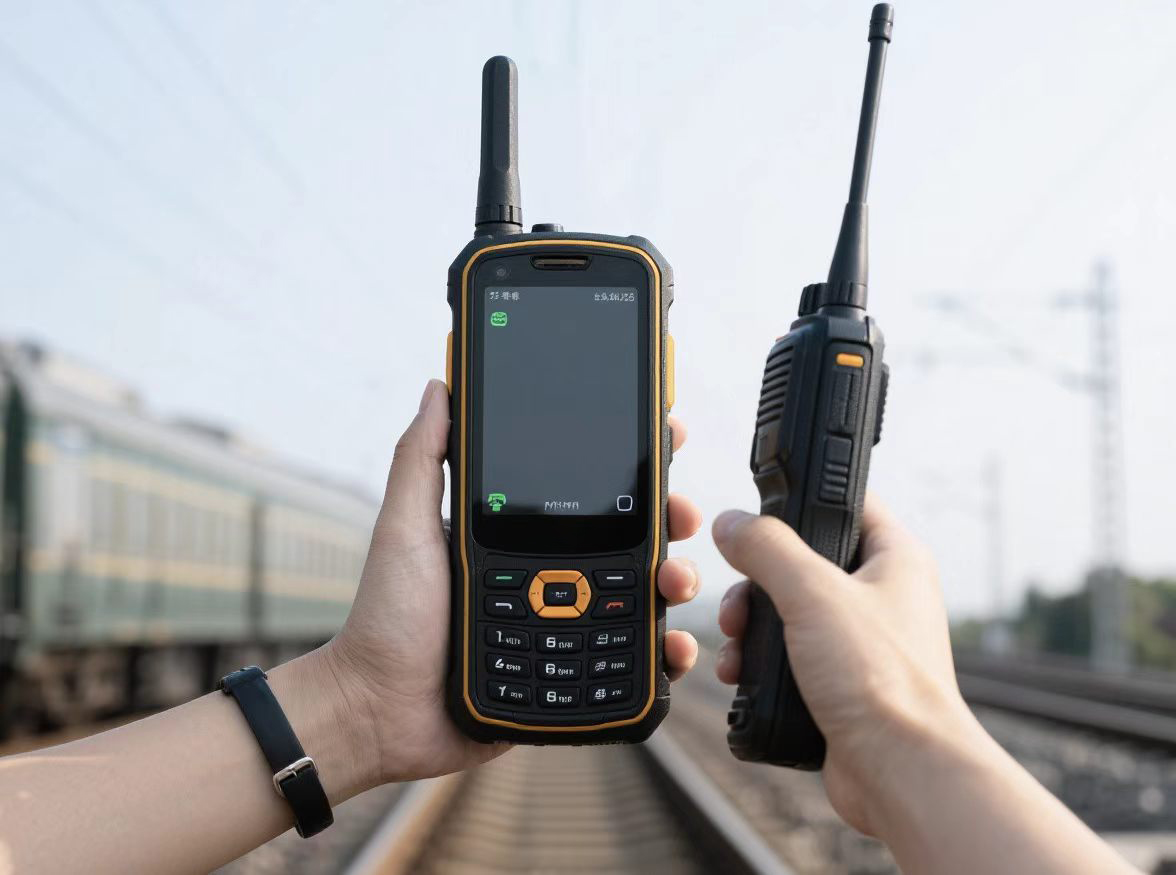
针对铁路工作人员日常作业场所分布广、复杂、多变化等特性,密卡威一站式移动安全终端融合智能手机与专用对讲机功能,为客运、货运、工务、电务、列检、机务等部门提供安全、高效的移动办公解决方案。

方案涵盖终端设备、统一管理系统、安全管控平台与通信对接能力,实现移动终端全生命周期管理与多业务融合,为铁路移动作业提供全方位安全保障。

办公场景特点

环境多复杂

工作场所分布广、地形复杂多变

设备多磕碰

户外作业设备易受物理损伤

场所多户外

大部分工作在户外环境完成

信号多变化

网络信号覆盖不稳定多变

工作需协作

多岗位中远距离工作协同

一机多用

智能手机+对讲机多终端佩戴

当前存在的挑战

  • 缺乏安全准入的管理 — 密码、应用、版本
  • 缺乏用户资产的管理 — 资产录入、注销、绑定、状态、详情
  • 缺乏系统功能的管理 — 越狱、密码、摄像、截屏、蓝牙、WIFI、卸载、远程
  • 缺乏数据安全的管理 — 文件本地加密存储、沙箱隔离内部应用、远程擦除
  • 缺乏认证授权的管理 — 身份认证、精细授权
  • 缺乏应用发布的管理 — 企业内部的应用发布平台
  • 缺乏应用使用的管理 — 应用的黑白名单、终端应用的统计
  • 缺乏违规行为的审计 — 设备状态、变更、违规、事件信息

移动终端全生命周期管理

移动安全管控平台为移动终端提供全生命周期数据安全管理

通过沙箱功能划分个人区域与专用工作区域,实现移动安全检测、安全审计与强管控。

方案价值

  • 符合铁路信息安全实现内外网互通
  • 公专互通提高铁路通效率
  • 融合联动让铁路已有系统发挥更大的价值
  • 智能融合终端承载多业务融合提升效率
  • 智能调度为铁路行业降本增效
  • 为生命财产安全保驾护航

价值总结

运维管理的价值

通过建设移动资产的全生命周期的管理能力,帮助企业实现对移动终端和SIM卡的全生命周期的管理控制能力,从而提升企业的运维管理水平。

合法合规的价值

建设符合相关法规要求的移动终端的强管控系统,建设符合相关法规要求的应用分发、管控、限制的能力,建设符合相关法规要求的数据保护能力。

降本增效的价值

通过多功能合一和适应恶劣环境的能力来提升员工的工作效率,通过一机多用来降低企业在移动终端上的资金投入,从而达到降本增效的效果。

等保一体机

等保一体机

等保合规一体机是一体化的等保安全建设解决方案,通过软件定义安全的方式实现安全产品模块化,覆盖了应对等保测评要求的全套安全产品,不仅能够帮助用户快速有效地完成等级保护建设整改工作,同时等保一体机可满足用户业务的多种安全需求。

等保合规一体机提供基于软件定义安全的虚拟安全产品,基于软件定义的模块化部署方式,涵盖用户等保建设整改过程中的各项技术要求,可实现各个方面的安全防护,实现用户对安全产品的按需弹性扩展。

产品安全组件及合规架构

等保合规 2.0 架构,安全通信网络和区域边界,主要包括网络架构、边界防护、访问控制、通信传输、入侵防范、安全审计。安全计算环境,主要包括身份鉴别、访问控制、安全审计、入侵防范、恶意代码防范、数据完整性和保密性。安全管理中心,主要包括系统管理、审计管理、安全管理、集中管控。

等保合规一体机应对措施

层面 等保合规一体机应对措施
安全区域边界 第二代防火墙
入侵检测系统
Web 应用防护
网页防篡改
安全计算环境 防病毒
安全通信网络 SSLVPN
SSL 加密
证书管理
安全管理中心 漏洞扫描
堡垒机
日志审计
数据库审计
动态感知
安全中心

方案收获

多种技术应对安全威胁

方案运用了多种网络安全技术,提供综合性的安全防御,全面提升对互联网的安全防护能力,保证良好的工作效率,能够在多安全功能并行的同时,实现高性能的安全监测与控制。

有效地安全控制与检测

方案实现了安全策略更贴近业务,能够为网络提供基于用户、应用的安全访问控制,并且集成了多种网络安全技术手段和安全管理功能,形成一个完整的安全防护体系,能够对关键业务的访问效率,发挥积极的保障作用。

全局性安全监控与审计

方案实现了网络安全监控与审计,能够对所有经过的流量进行监控管理包括对异常的行为如违反安全策略的访问、突发的异常流量的实时监控,从全局性角度保障业务安全。

易用性设计运维与管理

方案采用设备支持可视化的管理方式,实现网络可视化,接入可视化,应该可视化,人性化的策略配置,大大缩减重复配置工作,各种特征库自动升级,不影响业务的正常进行,降低运维管理成本。

上网行为管理

上网行为管理

上网行为管理采用多核高性能硬件平台,搭载自研安全 OS 操作系统,融合身份准入、网络审计和行为管理等特性,提升用户上网体验,规范员工上网行为,助力用户实现业务网络的"内生安全"。

上网行为管理以透明、路由或旁路模式部署在网络的关键节点上,针对网络数据进行全面检查和分析,实现深度审计和管控万余种OA 应用、娱乐应用、违法应用、网络游戏应用、流媒体在线视频应用等,结合智能流控、智能阻断、智能路由等技术提供强大的带宽管理机制,生成清晰易读的日志报表,多维度实时告警内网异常行为,帮助管理员构建安全合规的上网环境。

上网行为管理适用于政府、金融、教育、企业、分销等各个行业,广泛应用于上网认证、上网代理、权限管理、带宽保障、VPN、审计合规等场景,为客户提供安全、全面、易用的上网行为管理解决方案。

产品功能

实名准入,身份可信

SGAC提供丰富的场景化上网身份准入特性,有效避免身份冒充、权限扩散和权限滥用等管理问题。

  • 本地认证:本地账号密码认证、IP/MAC认证
  • 单点登录:AD-SSO、PPPoE-SSO、Web-SSO、Radius-SSO、数据库-SSO
  • 第三方服务器联动:LDAP、Radius、邮件服务器、CAS、Oauth
  • 简易化认证:短信认证、微信认证、小程序认证、二维码认证
  • 自注册认证:上网用户自行注册身份信息,可用于后续上网准入验证
  • 混合认证:上网用户根据习惯和需求自主选择认证类型
精准规范,权限可管

SGAC 系统内置万余种应用和千万级域名识别特征,结合DPI/DFI 融合识别技术,通过对流量进行全面分析,实现针对IP、用户、应用、内容、流量、时间等维度进行精细化管理,帮助单位及时拦截违规内容,构建有序、高效的管理基线。

智能流控,提升体验

帮助管理者透彻了解单位内当前、历史带宽资源使用情况,并制定对应的带宽管理策略,保障工作时间的核心用户、核心业务,限制无关业务的资源占用,提升网络使用效率。针对网络拥挤问题,动态借用空闲通道的宽带资源,以实现资源的充分利用。

合规审计,行为可视

关联"用户"、"行为"和"流量" 等信息,通过表格、柱状图、并状态、百分比、趋势图等可视化形式,直观呈现用户的上网动态,帮助管理者看清、看明、看透网络,为单位基线管理提供数据支撑。审计数据支持本地留存和外发,本地留存时长超过180天,满足151号令和网络安全法相关要求。

应用场景

用户准入/实名制

上网身份认证与准入管控

权限管理

网络访问权限精细管控

网络质量管理

带宽保障与流量调度

多分支互联

连锁单位多分支网络互联

防违规行为

防翻墙、防网贷、防网络共享

合规建设

等保、151号令、网络安全法合规

产品规格

适用带宽 50M带宽 500M带宽 1000M带宽 5G带宽 10G带宽
标配接口 4*GE RJ45 + 2*GE Combo 8*GE RJ45 + 2*GE SFP + 2*10GE SFP+ 16*GE RJ45 + 4*GE SFP + 4*10GE SFP+ 16*GE RJ45 + 6*10GE SFP+ 8*GE RJ45 + 8*10GE SFP+
扩展槽 无 2个 2个 2个 6个
硬件BYPASS 无 2对 2对 2对 4对
标配硬盘 500G 500G 1T 1T 2T
标配风扇 无 2个 2个 2个 2个
外形尺寸 1U 11寸机箱 1U 标准机箱 2U 标准机箱 2U 标准机箱 2U 标准机箱
标配重量 1.5KG 4.5KG 5KG 8KG 10KG
电源数量 无 双电 双电 双电 双电
电压(AC) 100-240V
工作温度 0~45℃
工作湿度 5%-95% 非凝露
下一代防火墙

下一代防火墙

下一代防火墙采用领先的多核架构及分布式搜索检测引擎,搭配高性能的处理器,多业务并行处理,运行自主可控的安全 OS 系统,确保产品在各种大流量、复杂应用的环境下,仍能具备快速高效的业务处理和防护能力。

下一代防火墙在满足 IPv4/IPv6 双协议栈的同时,配合智能路由和 NAT 等网络特性,可在 802.1Q、RIP、OSPF、BGP 等各种复杂的网络环境中灵活组网;支持 IPSec VPN、SSL VPN 等安全接入方式,解决点对点、点到端的远程接入访问问题;具备与第三方系统对接多种接口,数据共享,提升业务价值。

下一代防火墙适用于政府、金融、教育、企业、分销等各个行业,广泛应用于网络建设、安全防护、VPN 互联等场景,全面满足业务建设需求。

产品亮点

全生命周期安全防护

下一代防火墙针对网络和业务进行全生命周期安全防护和加固,完成安全闭环,保障数据安全

  • 事前优化防护:针对网络和业务进行脆弱性评估,缩小攻击面
  • 事中检测防护:通过多维度安全防护引擎实现安全检测和防护
  • 事后分析回溯:攻击数据本地留存,基于网络态势进行安全定级,帮助管理员快速了解安全风险,支持关联式一键封堵

全能型安全网关

下一代防火墙集集防火墙、负载均衡、入侵防御、病毒过滤、应用识别、行为控制、VPN 接入、业务可视、安全认证等功能于一体,为用户提供了一个灵活、高效、全面的网络解决方案

网络部署
  • IPv4 和 IPv6 双栈自适应
  • 高性能 NAT
  • 网络代理
  • 主主和主主高可靠部署
可信准入
  • 用户、终端身份多类型准入鉴权
安全防护
  • 应用级行为权限管控
  • 数据内容管控
  • 入侵防护
  • 病毒防护
  • DDOS 防护
  • 终端管理
业务优化
  • 智能 DNS 管理
  • 智能选路
  • 智能流量管理
  • 多类型隧道加密传输技术
优化业务
  • 简易运维:网络、业务和安全等自定义多维度告警快速发现异常
  • 设备云端或本地集中式管理,提升运维效率

功能规格

主要功能特性 描述
一体化安全防护 集防火墙、负载均衡、入侵防御、病毒过滤、Web 防护、DDOS、应用识别、行为控制、VPN 接入、业务可视、安全认证等功能于一体,全局配置视图和一体化策略管理
应用识别与管控 可识别 10000+ 应用,控制精度至应用和动作。应用识别与入侵检测、防病毒、内容过滤相结合,提高检测性能和准确率
入侵防御与 Web 防护 预置勒索软件、木马病毒、漏洞利用和物联网设备漏洞等防护规则,准确检测并阻断入侵攻击。可防护针对 web 的攻击,包括 SQL 注入、XSS、跨站脚本等攻击
病毒防护 病毒库每周更新,可迅速检测超过 400 万种病毒
DDOS 防护 ICMP、ICMPv6、UDP、SYN、ACK、DNS 请求、DNS 响应、HTTP、SIP、ARP
脆弱性扫描和防护 端口、主机和协议扫描,支持风险端口、弱密码和异常协议;支持外联自学,管理员封堵异常通信
新型或门威胁防护 与云端情报联动防护,针对网络和业务进行分析、评估、阻断网络中的威胁
数据防泄漏 对传输的文件和内容进行识别过滤,能准确识别常见文件的真实类型,并对内容进行过滤
带宽保障与管理 智能流控和用户业务,可同时实现带宽总额、带宽速率和上网时长进行精细化管理
业务智能选路 支持基于业务的策略路由,在多出口场景下可根据策略智能选择进行智能选路
隧道加密通信 支持高可靠性的VPN特性,如 IPSec VPN、SSL VPN、GRE 等;支持多种加密算法
丰富的报表 可视化多维度报表呈现,支持用户、IP地址、应用、内容、时间、流量、威胁等多维度呈现报表
路由特性 全面支持IPv4/IPv6双栈部署,支持静态和动态路由、RIP、OSPF、BGP、RIPng等
云端管理 云端管理,集中式设备状态检测、系统升级、策略下发和日志收集等管理

硬件规格

适用带宽 100M带宽 500M带宽 1000M带宽 5G带宽 10G带宽
标配接口 10个千兆电+2个千兆光+2个Combo 8个千兆电+2个千兆光+2个万兆光 16个千兆电+4个万兆光+4个千兆光 16个千兆电+6个万兆光 8个千兆电+8个万兆光
扩展槽 无 2个 2个 2个 6个
硬件BYPASS 2对 2对 2对 4对 4对
标配硬盘 500G 500G 1T 1T 2T
标配风扇 无 2个 2个 2个 2个
外形尺寸 1U标准机箱 1U标准机箱 2U标准机箱 2U标准机箱 2U标准机箱
标配重量 2.9KG 4.5KG 5KG 8KG 10KG
电源数量 双电 双电 双电 双电 双电
电压(AC) 100-240V
工作温度 0~45℃
工作湿度 5%-95%非凝露

需要定制专属解决方案?

我们的行业专家团队随时为您提供专业的咨询与服务